Page de test CrossRiver 3
2 min
Vous pouvez déployer Litmus Unify sur Microsoft Azure Kubernetes Services.
Avant de commencer
- Assurez-vous de disposer d’un cluster AKS Kubernetes en cours d’exécution.
Étapes d’installation
Pour déployer Unify sur Microsoft Azure Kubernetes Services :
- Téléchargez le fichier secret Unify Secret K8S (litmusautomation-uns-centralportal-secret.yml) depuis Litmus Central Portal.
- Connectez-vous à l’instance du cluster K8S sur AKS via Cloud Shell ou d’autres méthodes. Téléversez ensuite le fichier yml ci-dessus dans le répertoire de travail.
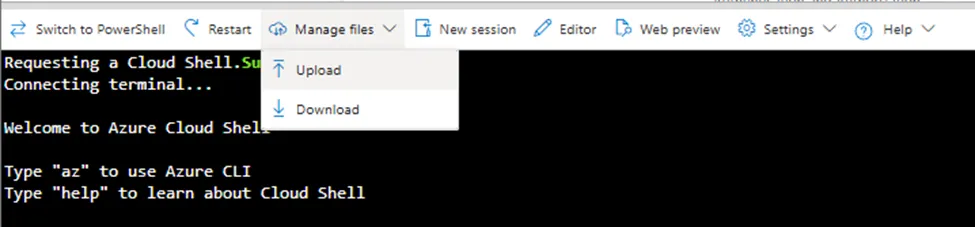
Cloud Shell
- Créez l’espace de noms Unify en exécutant la commande kubectl create namespace uns dans bash.
- Créez le secret Unify en exécutant la commande kubectl create -f litmusautomation-uns-centralportal-secret.yml --namespace=uns dans bash.
- Exécutez la commande Helm pour l’installation avec helm install uns oci://quay.io/litmusautomation/charts/litmus-uns --version=1.3.4 --wait --namespace uns --create-namespace --set "imagePullSecrets[0].name=litmusautomation-uns-centralportal-pull-secret" .
- Une fois le processus d’installation terminé, l’application Unify devrait être en cours d’exécution.
Vous pouvez accéder à la webui via l’IP externe du service Load Balancer. Récupérez-la en exécutant la commande suivante :
kubectl get all -n uns